分布式控制系统
定位:
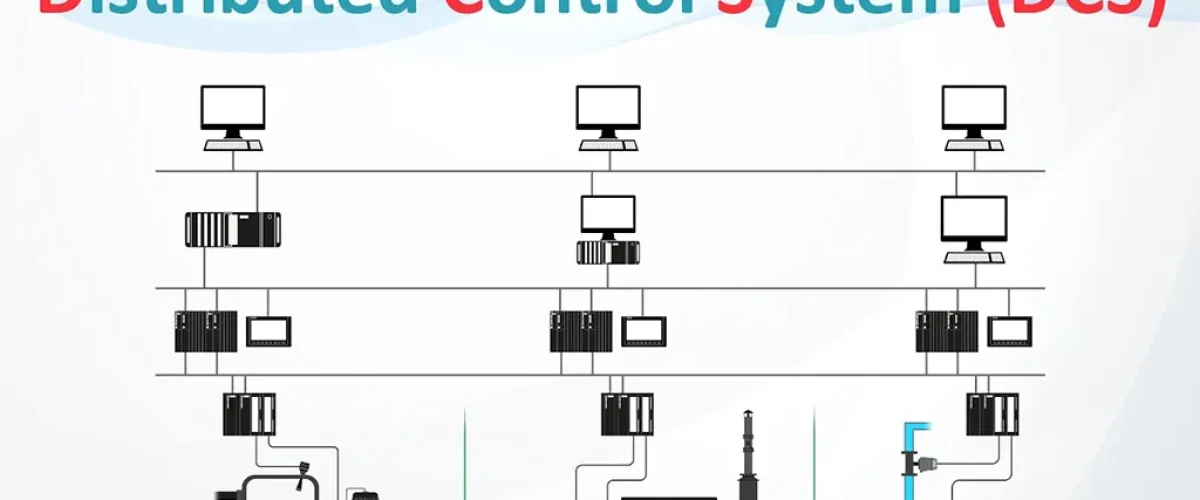
连续控制/过程控制的中坚力量。我们提供具备确定性网络、批次处理能力及开放式数据集成功能,且可扩展、支持冗余的架构。
架构与特性
- 冗余控制器、网络及电源(1+1、2N 架构)
- 远程/集中式 I/O:支持 HART 协议,提供本质安全型(Ex ia/ib)选项
- 工业以太网:支持 OPC UA、Modbus TCP、PROFINET、EtherNet/IP;具备历史数据存储(Historian)连接接口
- 批次与配方管理:符合 ISA-88 / IEC 61512 标准;集成历史数据存储与报表功能
- 高级控制:PID 库、模型预测控制(MPC)、软测量(软传感器)、嵌入式分析功能
- 报警管理:遵循 ISA-18.2 / EEMUA 191 规范;包含关键绩效指标(KPI)、报警挂起(Shelving)与抑制(Suppression)功能
- 网络安全:基于 IEC 62443 标准的纵深防御体系;支持基于角色的访问控制、安全远程访问及补丁管理
- 时间同步:采用 IEEE 1588 (IEC 61588) PTP 协议,确保事件记录的精确性与保真度
标准与良好实践
- IEC 61131-3 语言(LD/FBD/ST/SFC)
- ISA-95 / IEC 62264(OT 与 MES/ERP 的集成)
- IEC 62443(工业自动化与控制系统网络安全)
交付成果
- 控制逻辑说明、因果关系、报警原则
- 网络与I/O图纸、电缆清单
- 工厂验收测试(FAT)/现场验收测试(SAT)测试脚本,维护与操作人员培训
报价邀请 (RFQ) 核对清单 (DCS)
过程范围、I/O清单(AI/AO/DI/DQ + HART)、冗余策略、批次需求、集成点(MES/CMMS)、网络安全等级、FAT/SAT地点及范围
SIS — 安全仪表系统
定位:通过独立保护层将工艺风险降低至可接受水平——在 IEC 61511 安全生命周期内进行设计、验证并形成文档记录。
核心概念
- 通过保护层分析(LOPA)确定SIL 1–3目标;制定安全需求规格说明书(SRS)
- 系统架构:1oo1、1oo2、2oo3逻辑解算器,以及传感器/最终元件的表决机制
- 依据IEC 61508/61511标准进行平均失效概率(PFDavg)计算、确定验证测试周期、评估诊断覆盖率及硬件故障裕度(HFT)
- 与基本过程控制系统(BPCS/DCS)实现物理隔离;按需配置独立的电源与通信系统
- 最终元件:采用部分行程测试(PST)、电磁阀监测及位置反馈功能
- 集成经认证的设备,实现高完整性压力保护系统(HIPPS)、紧急停车系统(ESD)及火灾与气体检测系统(F&G)功能
标准
- IEC 61511(过程工业安全仪表系统生命周期)/ IEC 61508(电气/电子/可编程电子系统的功能安全)
- 具备SIL(安全完整性等级)能力且经第三方认证的设备及逻辑解算器
交付成果
- 安全需求规格说明书(SRS)、保护层分析(LOPA)报告、验证/确认计划
- 验证测试程序、旁路管理、强制操作记录
- 安全手册资料包、竣工架构及因果逻辑
报价邀请 (RFQ) 核对清单 (SIS)
每个安全仪表功能(SIF)对应的目标安全完整性等级(SIL)、需求频率、动作设定值、验证测试周期/覆盖率、表决逻辑、旁路规则、报告机制以及网络安全隔离。